文章目錄
- 1. 盤點帳號與公司資料位置
- 列出員工使用的 AI 工具與雲端服務
- 確認資料儲存位置與擁有權歸屬
- 2. 移轉文件及自動工作的負責人
- 轉移文件擁有權而非只給檢視權限
- 清查綁定個人帳號的自動化腳本與 API 金鑰
- 3. 核對共享連結和服務權限有哪些風險?
- 用「任何人都能檢視」的連結分享文件
- 離職後才發現還有未撤銷的第三方整合
- 4. 撤銷存取後驗證工作流程會不會中斷?
- 假設情境:自動回報腳本在撤權後三天才失效
- 用測試帳號重新跑一次關鍵流程
- 5. 保存必要的交接紀錄
- 紀錄內容應包含哪些項目
- 交接紀錄與個資法的關聯
員工離職交接清單該怎麼做?核心做法是在員工最後工作日前,依序完成帳號盤點、文件與自動化工作轉移、共享權限核對、存取撤銷驗證、紀錄留存五個步驟,缺一項都可能留下資安缺口。近兩年企業大量導入 AI 工具處理文件生成、客服應答、資料分析,這些工具多半綁定個人帳號登入,一旦員工離職卻沒人接手處理,公司可能同時面臨資料流失與未授權存取兩種風險。
台中一家中小型貿易公司曾遇到類似狀況:業務人員用個人 Google 帳號串接 ChatGPT 的 API 金鑰處理報價單自動生成,離職時沒人知道這組金鑰還在運作,直到三個月後財務部門發現一筆異常的 API 帳單才察覺問題。這類情境並非特例,而是中小企業在導入 AI 工具時普遍缺乏的一環:工具好用,但管理制度沒跟上。
本文重點摘要
- 員工離職交接清單至少要涵蓋帳號盤點、文件轉移、權限撤銷、紀錄留存四個階段,缺一不可。
- AI 工具與雲端服務的擁有者(owner)若未在離職前轉移,文件可能隨帳號停用而無法存取。
- 撤銷存取權限後,必須實際登入驗證自動化工作流程是否仍正常運作,不能只看後台顯示已移除。
- 共享連結的風險往往比帳號本身更高,因為連結一旦外流,撤銷帳號也攔不住已經下載的副本。
- 交接紀錄建議保存至少一年,作為日後資安稽核或法律爭議時的佐證文件。
盤點帳號與公司資料位置
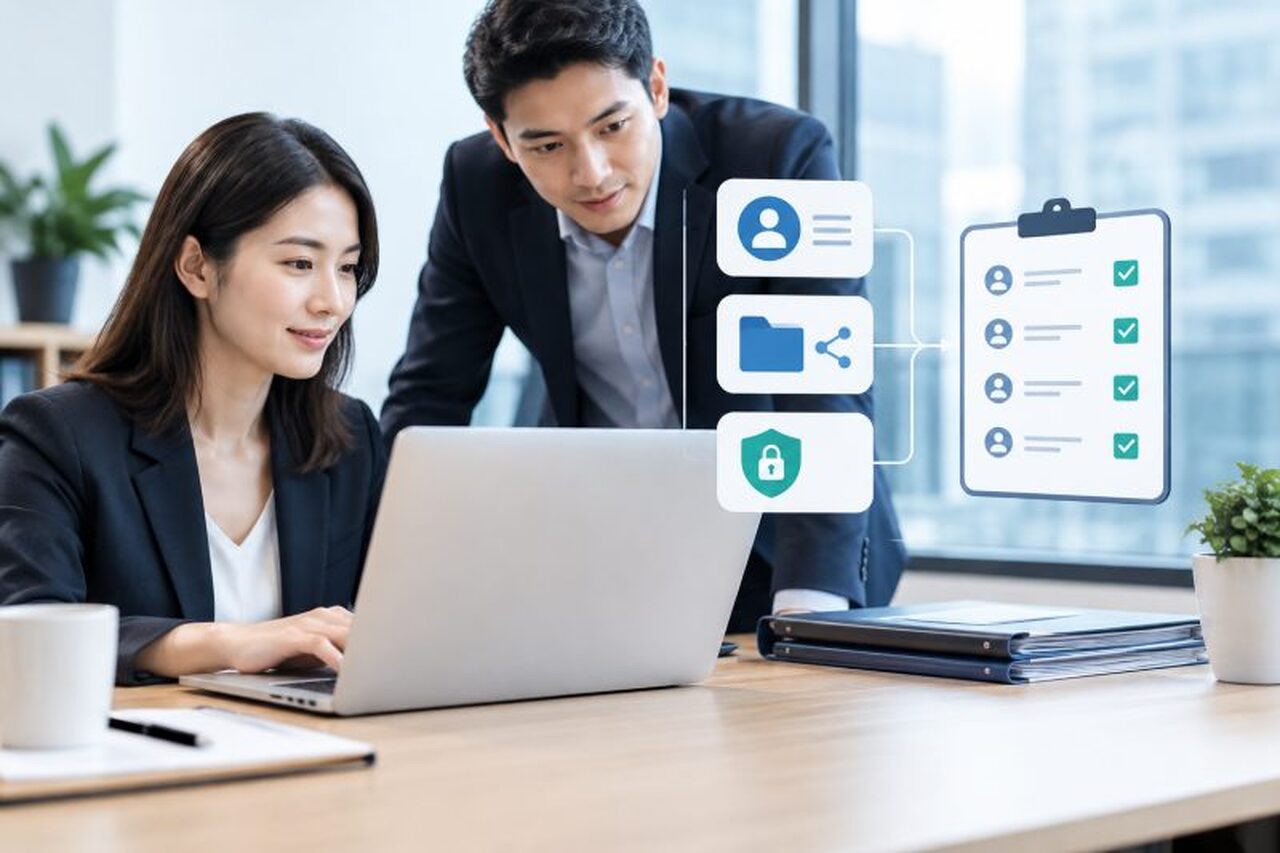
離職交接第一步不是撤權限,而是先搞清楚這名員工到底用了哪些帳號、手上握著哪些公司資料。這個步驟常被跳過,原因很單純:很多公司根本沒有完整的工具使用清冊。IT 部門知道的只有公司統一採購的系統,至於員工自己申請的免費版 AI 工具、瀏覽器外掛、第三方整合服務,往往是一片黑箱。
列出員工使用的 AI 工具與雲端服務
盤點時建議先從三個管道著手:公司統一管理的帳號系統(如 Google Workspace 或 Microsoft 365 管理後台)、部門主管口頭確認常用工具、以及員工電腦瀏覽器的已儲存密碼清單。許多企業會忽略後者,但瀏覽器密碼管理員往往是找出「影子 IT(Shadow IT,指未經 IT 部門核准、員工自行採用的工具或服務)」的最快途徑。
確認資料儲存位置與擁有權歸屬
AI 工具產生的內容未必存在工具本身,可能同步到 Google 雲端硬碟、Notion、Slack 或本機資料夾。盤點時要分辨「這個帳號的擁有者是誰」與「資料實際存放在哪」,兩者經常不是同一回事。舉例來說,員工用公司信箱註冊了某個 AI 寫作工具,但產出的文件卻存在自己的 Dropbox 裡,這種斷層正是交接時最容易漏掉的環節。
盤點階段最常犯的錯誤,是只查「公司發的帳號」,卻漏掉員工自行申請、用公司信箱註冊的免費工具。
延伸閱讀:企業 AI 知識庫怎麼整理:文件版本與更新責任管理移轉文件及自動工作的負責人
假設一家公司的行銷人員用 AI 工具設定了自動發布排程,串接 LINE 官方帳號的自動回覆腳本,離職前若沒把這些自動化工作的負責人轉移出去,排程可能在某次權杖過期後突然停擺,而且沒人知道該去哪裡修。這類情境在導入 AI 客服或行銷自動化的企業中並不少見。
轉移文件擁有權而非只給檢視權限
多數雲端服務(如 Google 文件、Notion)區分「擁有者」與「協作者」。如果只是把文件分享給接手同仁檢視,原本的擁有者帳號一旦停用,文件可能直接消失或無法編輯。正確做法是在帳號停用前,先透過管理後台把擁有權(ownership)明確轉移給指定的接手人或部門共用帳號。
清查綁定個人帳號的自動化腳本與 API 金鑰
AI 工具常用的 API 金鑰若綁在員工個人帳號下,交接時務必確認金鑰的用途、串接的系統、以及是否需要重新產生。較穩妥的做法是從一開始就用部門共用帳號或服務帳號(service account)管理金鑰,而非個人帳號,這樣員工異動時不會牽動整條自動化流程。
自動化工作的風險不在工具本身,而在沒人知道它還在跑。
核對共享連結和服務權限有哪些風險?
共享連結的風險,往往比帳號本身更高。即使把帳號停用,先前透過連結分享出去的文件,只要對方已經開啟過並產生本機快取,撤銷帳號也攔不住已經外流的副本。這也是為什麼交接流程不能只看「誰有帳號」,還要看「誰拿過連結」。
用「任何人都能檢視」的連結分享文件
這類連結一旦被轉發,公司完全無法掌控接觸範圍。常見錯誤是用 AI 工具產出草稿後,為了方便外部協作直接開啟「知道連結者皆可編輯」,結案後卻忘記改回限定權限,這份文件就一直處於公開狀態。
離職後才發現還有未撤銷的第三方整合
假設一家公司曾授權某個 AI 寫作工具存取 Google 雲端硬碟,用來自動抓取素材生成文案。員工離職後,若沒人記得去 Google 帳號安全性設定裡檢查「第三方應用程式存取權」,這組授權可能一直保持有效,直到資安盤點才被發現。
| 比較項目 | 帳號層級撤銷 | 連結層級撤銷 | 第三方授權撤銷 |
|---|---|---|---|
| 撤銷方式 | 停用或刪除帳號 | 變更共享設定或失效連結 | 在服務安全性設定中移除授權 |
| 常見疏漏 | 遺忘共用帳號密碼未更新 | 連結已被下載無法追回 | 授權清單不易一次查看全部 |
| 建議頻率 | 離職當天立即處理 | 每季定期檢查公開連結 | 每半年盤點一次第三方授權 |
撤銷存取後驗證工作流程會不會中斷?
撤銷存取後,驗證工作流程是否仍正常運作,答案必須靠實際測試確認,不能只看管理後台顯示「已移除」就當作沒事。這個步驟常被跳過,原因是大家以為撤銷動作本身就等於完成交接,但實務上許多自動化流程會因為權限異動而產生延遲性的失敗,不會立刻跳出錯誤訊息。
假設情境:自動回報腳本在撤權後三天才失效
以一個典型情境為例,某企業的客服團隊用 AI 工具自動彙整每日客訴並寄送報表,腳本的授權金鑰綁在離職員工帳號下。帳號停用當下系統並未立即中斷,直到金鑰的快取權杖過期(通常是數小時到數天不等),報表才突然停止寄送。這種延遲性失效正是驗證階段最容易漏掉的狀況。
用測試帳號重新跑一次關鍵流程
撤銷權限後,建議用一組測試帳號或接手人的帳號,實際重新執行一次該員工負責的關鍵自動化流程,確認資料來源、串接的 API、觸發條件都還能正常運作。這比單純檢查「帳號是否已停用」更能抓出潛在斷點。
很多自動化失敗不是立即發生,而是延遲幾天後才顯現,驗證時必須等待足夠時間並實際測試,不能只憑後台畫面判斷。
保存必要的交接紀錄
交接紀錄該留多久、留哪些內容,常常是公司內部爭議最多的環節。保存太少,日後稽核或爭議發生時拿不出證據;保存太多,又可能牴觸個人資料保護法對資料最小化原則的要求。
紀錄內容應包含哪些項目
建議保留的交接紀錄至少包含:盤點清單(帳號名稱、用途、接手人)、權限變更的時間戳記、擁有權轉移的憑證(如系統發送的轉移確認信)、以及撤銷存取的操作紀錄截圖。這些資料不需要永久保存,但建議至少留存一年,作為日後資安稽核或勞資爭議時的佐證。
交接紀錄與個資法的關聯
台灣《個人資料保護法》要求企業對個人資料的蒐集、處理與利用負起管理責任,離職交接紀錄中若涉及客戶個資或員工個資,保存與銷毀都應依公司既有的個資管理辦法執行,相關規範可參考維基百科:個人資料保護法(中華民國)的概要說明,實際適用仍須以法規全文與企業內部法遵程序為準。本文僅就資訊管理流程提出建議,不構成法律意見。
交接紀錄不是為了防員工,是為了公司自己日後說得清楚。
說真的,很多中小企業在導入 AI 工具時,速度遠比制度快。工具上線了、流程跑起來了,但誰是擁有者、金鑰放在哪、離職時該怎麼收尾,這些問題往往是出事之後才被逼著補課。我們在協助企業規劃 AI 導入與系統架構時,會建議從一開始就用部門共用帳號或服務帳號管理關鍵整合,而不是讓流程綁在單一員工身上,這樣離職交接時才不會手忙腳亂。
延伸閱讀:AI 導入企業常見錯誤:8 個踩坑案例與避坑指南需要盤點公司的 AI 工具與帳號管理流程嗎?
如果貴公司在導入 AI 工具或數位系統後,尚未建立完整的帳號與權限管理機制,歡迎與欣創數位科技聯繫,進行需求討論與方案規劃,協助建立更穩健的系統維護與顧問流程。