文章目錄
- 1. 先確認問題與適用範圍
- 哪些情境屬於本篇討論範圍
- 單機與多節點架構的差異要先釐清
- 2. 需要準備的資料與檢查欄位
- 憑證本身要確認的欄位
- 伺服器端要掌握的設定路徑
- 網域與 DNS 層的對照清單
- 3. 逐步判斷與操作方式
- Nginx 環境的檢查與重載步驟
- Apache 環境與憑證模組的差異
- 容器化與多節點部署的額外步驟
- 4. 可填寫的核對表與驗收方式
- 憑證簽發與安裝階段核對項目
- 服務載入與憑證鏈核對項目
- 網域與外網驗收項目
- 5. 常見例外與資料來源
- 憑證鏈不完整導致的裝置差異
- CDN 與反向代理層的憑證覆蓋問題
- 可查證的官方資料來源
SSL 憑證自動續期後網站仍報錯,問題多半不在憑證本身,而在續期後服務沒有重新載入新憑證,或憑證鏈缺了中繼憑證。這份部署驗收清單把排查拆成簽發、安裝、服務載入、憑證鏈、網域 SAN、外網檢查六個環節,依伺服器部署方式分別說明操作差異。遇過不少企業主管一臉疑惑地問:「自動續期不是應該自動完成嗎?怎麼瀏覽器還是顯示不安全?」這問題的答案往往藏在續期流程的「後半段」——憑證檔案更新了,但負責提供憑證的服務根本不知道有新檔案可以用。
本文重點摘要
- SSL 憑證自動續期後網站仍報錯,部署驗收清單應先確認是續期失敗還是服務未載入新憑證
- 簽發成功只代表憑證檔案已產生,不代表 Web server 已經在使用它
- 憑證鏈缺中繼憑證時,部分瀏覽器會顯示正常,但 API 呼叫端或舊版裝置會報錯
- 多網域憑證要逐一核對 SAN 欄位,漏掉子網域是常見但容易忽略的錯誤
- 外網檢查工具呈現的才是使用者實際收到的憑證內容,伺服器本機測試不能完全取代
先確認問題與適用範圍
遇到 SSL 憑證自動續期後網站仍報錯,第一步不是急著重啟服務,而是先確認「報錯的位置」在哪裡。瀏覽器顯示的錯誤訊息、curl 指令回傳的結果、第三方 API 呼叫失敗,這三種情境背後的原因可能完全不同,混在一起處理反而容易兜圈子。
哪些情境屬於本篇討論範圍
本篇聚焦在憑證已完成自動續期(例如 Let's Encrypt 透過 Certbot 或 ACME client 完成簽發),但網站仍出現憑證錯誤的狀況。常見情境包括瀏覽器顯示「您的連線不是私人連線」、行動裝置報憑證不受信任、或是第三方系統呼叫 API 時出現 SSL handshake 失敗。如果問題是憑證根本沒有續期成功(例如 ACME 驗證挑戰失敗、DNS 驗證設定錯誤),那是另一個排查方向,不在本篇的部署驗收範圍內。
單機與多節點架構的差異要先釐清
很多排查文章直接教「執行 nginx -s reload 就好」,這個做法只適用於單一主機、單一 Web server 的部署。如果網站架構是負載平衡器後面掛多台伺服器,或是用 CDN、容器化部署(如 Docker、Kubernetes),光是在其中一台主機重載服務,並不會讓所有節點都換上新憑證。驗收前先畫出自己的架構圖:憑證簽發在哪裡執行、憑證檔案怎麼分發到各節點、哪一層負責終止 TLS(Web server、負載平衡器、還是 CDN),這三個問題沒釐清,後面的檢查步驟容易白做工。
自動續期的「自動」只保證憑證檔案更新,不保證服務已經重新讀取新憑證,這兩件事必須分開驗證。
延伸閱讀:網站資安防護檢核清單:上線前後必check的完整項目需要準備的資料與檢查欄位
排查之前先把該查的資料備齊,會比邊查邊找有效率得多。以下分成憑證資訊、伺服器設定、網域資訊三類,缺哪一塊,驗收流程就卡在哪一塊。
憑證本身要確認的欄位
打開憑證檔案或用工具檢視時,至少要看四個欄位:有效期限(Not Before / Not After)、Subject(憑證主體網域)、Subject Alternative Name(SAN,多網域憑證的附加網域清單)、Issuer(簽發機構)。有效期限最容易誤判,不少人看到「還有 60 天到期」就以為沒問題,卻忽略了瀏覽器讀到的其實是舊憑證,新憑證雖然已簽發但從未被服務載入。
伺服器端要掌握的設定路徑
Web server 設定檔中,憑證檔案路徑(certificate file)與金鑰檔案路徑(private key file)是否指向正確位置,是最常被忽略的一環。使用 Certbot 等工具自動續期時,有些部署方式會把新憑證存到新的檔名或路徑,但 Web server 設定檔裡寫死的路徑沒有同步更新,就會出現「憑證已續期、但網站用的還是舊憑證」的落差。Nginx 與 Apache 的憑證設定語法與重載方式可參考官方文件,例如 Nginx 官方文件 對 HTTPS 伺服器設定的說明。
網域與 DNS 層的對照清單
除了憑證與伺服器設定,還要核對網域的 DNS 記錄是否與憑證簽發時使用的網域一致。如果網站近期新增了子網域(例如從主網域延伸出 shop 或 api 子網域),但憑證簽發流程沒有同步涵蓋,續期後新子網域依然會報憑證不符的錯誤。建議整理一份對照表,列出所有對外服務的網域、對應的憑證涵蓋範圍、以及憑證簽發自動化腳本實際執行的網域清單。
| 檢查欄位 | 查看位置 | 常見問題 |
|---|---|---|
| 憑證有效期限 | 憑證檔案 / 瀏覽器憑證資訊 | 瀏覽器快取或服務未重載,顯示舊效期 |
| 憑證路徑設定 | Web server 設定檔 | 路徑指向舊檔案或檔名未同步更新 |
| SAN 網域清單 | 憑證詳細資訊 | 新增子網域未納入簽發範圍 |
逐步判斷與操作方式
資料備齊後,進入實際排查。這裡依伺服器類型分別說明,因為 Nginx、Apache、以及容器化部署的操作指令並不相同,套錯指令反而可能造成服務中斷。
Nginx 環境的檢查與重載步驟
先用 nginx -t 測試設定檔語法是否正確,這一步很多人會跳過,但如果設定檔有誤,直接 reload 可能導致服務無法啟動。語法確認無誤後,執行 nginx -s reload 讓 Nginx 重新讀取憑證檔案。
要注意的是,reload 與 restart 不同,reload 是優雅地重新載入設定(不中斷現有連線),restart 則會短暫中斷服務。多數情況下 reload 就足夠讓新憑證生效,詳細行為可參考 Nginx 官方控制指令文件。
Apache 環境與憑證模組的差異
Apache 環境下,確認 mod_ssl 模組是否正確載入憑證路徑,常見指令是 apachectl configtest 搭配 apachectl graceful。graceful restart 的概念與 Nginx 的 reload 類似,都是在不中斷現有連線的前提下套用新設定。如果使用的是 Certbot 的 Apache 外掛,通常會在續期成功後自動觸發 reload,但建議仍手動驗證一次,不要完全依賴自動化腳本的執行結果。
容器化與多節點部署的額外步驟
如果網站跑在容器環境中,憑證通常是透過 volume 掛載或 Secret 管理機制注入容器內。這種架構下,光是更新主機上的憑證檔案不會自動反映到執行中的容器,可能需要重新部署容器(redeploy)或觸發 sidecar 機制重新讀取憑證。多節點架構則要確認憑證分發機制(例如共享儲存、設定管理工具)是否真的把新憑證同步到每一台伺服器,漏掉其中一台是很常見的失誤。
憑證續期是否成功,要看服務有沒有重新讀取,不是看檔案有沒有更新。
延伸閱讀:網站資安防護廠商怎麼選?6大評估標準與方案比較指南可填寫的核對表與驗收方式
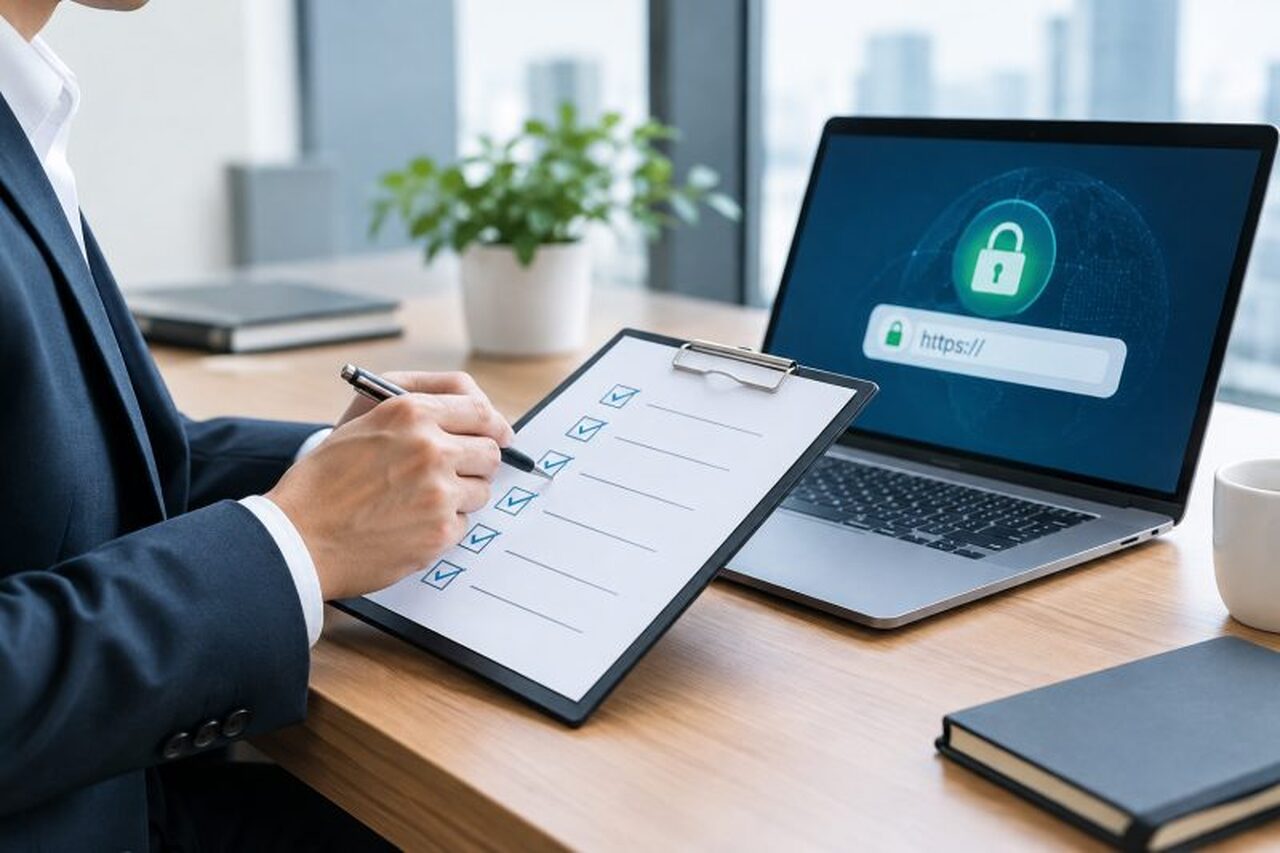
把前面的排查邏輯整理成一份可以逐項打勾的核對表,驗收時比較不容易遺漏步驟,也方便交接給不同負責人員執行。
憑證簽發與安裝階段核對項目
- 憑證簽發時間是否為最新一次續期的時間戳記
- 憑證檔案實際儲存路徑與 Web server 設定檔指向路徑是否一致
- 私鑰檔案權限設定是否正確,避免權限錯誤導致服務無法讀取
- 憑證簽發機構(Issuer)資訊是否與預期一致
服務載入與憑證鏈核對項目
- Web server 設定檔語法測試是否通過
- 服務是否已執行 reload 或對應的重新載入指令
- 憑證鏈是否包含完整的中繼憑證(intermediate certificate),而非只有葉憑證
- 多節點架構下,是否每個節點都已套用新憑證
網域與外網驗收項目
- SAN 欄位是否涵蓋所有對外服務的網域與子網域
- DNS 記錄是否與憑證簽發時使用的網域一致
- 使用外部工具檢測,確認使用者端收到的憑證與伺服器端部署的一致
- 行動裝置與桌機瀏覽器分別測試,排除裝置端快取造成的誤判
核對表的價值在於「逐項打勾」,不是憑印象判斷哪裡該檢查,漏掉一項就可能讓問題重新發生。
常見例外與資料來源
為什麼有些網站明明照著標準流程操作,問題還是沒解決?這一節整理幾種容易被忽略的例外狀況,以及可以進一步查證的官方資料來源。
憑證鏈不完整導致的裝置差異
假設一個情境:某企業網站在瀏覽器上看起來一切正常,但部分舊型行動裝置或特定 API 呼叫端卻回報憑證不受信任。這類狀況常見原因是憑證鏈缺少中繼憑證——現代瀏覽器內建的信任機制較完整,能自動補齊部分缺失的鏈結,但舊版系統或程式化的 API 呼叫端缺乏這種容錯能力,就會直接判定憑證鏈不完整而拒絕連線。排查時,建議安裝完整憑證鏈檔案(full chain),而非只安裝單一的葉憑證。
CDN 與反向代理層的憑證覆蓋問題
如果網站前端掛了 CDN 或反向代理服務,來源伺服器(origin server)上的憑證續期成功,不代表使用者實際看到的憑證也更新了。部分 CDN 服務商採用自己管理的憑證機制,與來源伺服器的憑證是兩套獨立系統,這種架構下要分別確認兩端的憑證狀態,不能只檢查其中一邊就認定問題解決。
可查證的官方資料來源
憑證相關的技術規格與瀏覽器信任機制,建議優先查閱官方文件而非論壇上的片段教學。TLS 協定的基礎概念可參考 維基百科傳輸層安全性協定條目Web 安全性與 HTTPS 部署的最佳實務則可參考 web.dev(2026)HTTPS 重要性說明。這些資料能幫助釐清憑證鏈與瀏覽器信任機制的運作原理,而非僅停留在「重啟服務就會好」的片面認知。
憑證鏈缺中繼憑證,瀏覽器可能正常、但 API 呼叫端幾乎必定出錯。
延伸閱讀:中小企業網站設計完整指南:流程、預算與選擇方式整理到這裡,SSL 憑證自動續期後網站仍報錯的排查邏輯,其實就是把「憑證已簽發」與「服務已套用」這兩件事分開驗證,再逐步確認憑證鏈完整性與網域涵蓋範圍是否正確。對不少中小企業而言,網站維運往往是兼職性質的任務,沒有專職的系統工程師盯著憑證到期日與自動化腳本的執行結果,等到客戶回報網站顯示不安全才發現問題,往往已經影響了部分流量與信任度。我們在協助企業進行網站資安防護與系統維護顧問服務時,會建議把憑證驗收流程納入定期維護排程,而不是等自動化工具「理論上」運作正常就不再過問。
需要協助排查網站憑證與部署問題?
如果貴公司的網站在憑證續期後仍出現錯誤,或是不確定目前的部署架構是否存在憑證鏈風險,歡迎與我們聯繫,討論網站資安防護與系統維護顧問服務的合作方式。